
105 chiffres sur les cyberattaques et les fraudes visant les TPE et PME en France (octobre 2026)
Qui cherche des « statistiques cyberattaques entreprises » attend un taux ; il en existe plusieurs en France, qui ne mesurent pas la même chose. Deux baromètres publics interrogent les TPE-PME sur les incidents subis en douze mois, l'enquête annuelle de l'Insee ne couvre pas les entreprises de moins de 10 personnes, et chacune de ces sources retient sa propre définition de l'incident. Les guichets d'aide et de signalement ne comptent que ce qui leur est adressé.
Cette page rassemble des chiffres publiés par des organismes publics français (France Num, Cybermalveillance.gouv.fr, ANSSI, CNIL, Insee, Banque de France, ministère de l'Intérieur). Des enquêtes d'assureurs, des rapports d'associations professionnelles et des repères étrangers (Royaume-Uni, Union européenne, États-Unis, monde) les complètent, notamment sur le coût d'un incident, le paiement des rançons et la fraude interne.
La page suit cinq questions : qui est touché, par quelles attaques, ce que l'on sait des fraudes au virement et de la fraude interne, ce que coûte un incident, où en est la protection des TPE-PME. Chaque chiffre est donné avec sa population, sa période quand la source la précise, et un lien vers le document d'origine.
Chiffres clés
- Statistiques cyberattaques entreprises : en France, au printemps 2026, 39 % des TPE-PME déclarent avoir été confrontées, au cours des douze derniers mois, à au moins un incident de cybersécurité ayant eu un impact sur l'entreprise (9 655 entreprises interrogées) (France Num, octobre 2026)
- En France, en juin et juillet 2025, 16 % des entreprises de moins de 250 salariés déclarent avoir été victimes, au cours des douze derniers mois, d'un ou de plusieurs incidents de sécurité informatique autres qu'une panne (588 entreprises interrogées ; ni la définition ni l'échantillon ne sont ceux du baromètre France Num) (Cybermalveillance.gouv.fr, octobre 2025)
- En France, en 2025, 27 934 entreprises ou associations ont bénéficié d'une assistance du service 17Cyber de Cybermalveillance.gouv.fr (Cybermalveillance.gouv.fr, mars 2026)
- En France, en 2025, la CNIL a reçu 6 167 notifications de violations de données personnelles, sans compter celles liées aux attaques subies par deux éditeurs de logiciels (CNIL, mai 2026)
- En France, en 2025, 128 compromissions par rançongiciel ont été portées à la connaissance de l'ANSSI, un nombre en légère baisse par rapport à 2024 (ANSSI, mars 2026)
- En France, en 2025, la police judiciaire a été informée de 640 affaires de faux ordres de virement visant des personnes morales (entreprises, administrations, collectivités territoriales), pour un préjudice total de 43 millions d'euros (Banque de France, septembre 2026)
- En France, dans le Baromètre Fraude 2026 d'Allianz Trade, la fraude au faux fournisseur (faux RIB) est citée par 42 % des entreprises visées par au moins une tentative de fraude en un an : c'est la fraude externe la plus citée dans cette enquête (Allianz Trade, juin 2026)
- En France, dans le Baromètre Fraude 2026 d'Allianz Trade, 12 % des entreprises visées par au moins une tentative de fraude en un an citent la fraude au président (Allianz Trade, juin 2026)
- Dans le monde, dans les cas de fraude interne étudiés par l'ACFE pour son rapport 2026, la perte médiane atteint 126 000 dollars dans les organisations de moins de 100 salariés, contre 123 000 dollars dans celles de 10 000 salariés ou plus (ACFE, mai 2026)
- Au Royaume-Uni, dans l'enquête 2025/2026, pour les micro et petites entreprises (1 à 49 salariés) qui ont identifié une brèche ou une attaque informatique en douze mois, le coût médian de l'incident qui les a le plus perturbées est de 0 livre sterling ; il ne dépasse pas 190 livres sterling dans les trois quarts des cas et atteint au moins 4 000 livres sterling dans les 5 % de cas les plus coûteux (DSIT, avril 2026)
- Dans sept pays dont la France, à l'été 2025, 60 % des entreprises de moins de 250 salariés qui ont payé une rançon après une attaque par rançongiciel ont récupéré tout ou partie de leurs données (enquête de l'assureur Hiscox) (Hiscox, septembre 2025)
- En France, au printemps 2026, parmi les TPE-PME qui déclarent au moins une mesure de cybersécurité, 96 % ont un antivirus et 47 % utilisent l'authentification multifacteur (double authentification) ; cette seconde part a gagné 9 points depuis 2024 (France Num, octobre 2026)
- En France, en juin et juillet 2025, 20 % des entreprises de moins de 250 salariés s'estiment suffisamment préparées à une attaque informatique et 49 % estiment ne pas l'être ; 24 % disposent d'une procédure de réaction en cas d'attaque, 65 % n'en ont pas (Cybermalveillance.gouv.fr, octobre 2025)
- En France, en 2025, une petite entreprise (de 2 à 10 millions d'euros de chiffre d'affaires) assurée contre le risque cyber paie en moyenne une prime annuelle de 1 600 euros, pour une couverture de 701 000 euros et une franchise de 2 300 euros (étude LUCY 2026 de l'AMRAE) (AMRAE, juillet 2026)
Cyberattaques : quelles entreprises sont touchées ?
Dans aucune des enquêtes citées les petites entreprises ne sont épargnées. D'une source à l'autre, c'est le taux qui change, pas le constat.
Quel est le pourcentage d'entreprises victimes de cyberattaques en France ?
En France, aucun pourcentage unique ne mesure les entreprises victimes de cyberattaques : chaque enquête a sa définition de l'incident et sa population. Pour les TPE-PME, deux baromètres publics donnent chacun leur taux (voir les chiffres clés) ; pour les entreprises de 10 personnes ou plus, le taux d'ensemble de l'Insee compte aussi les pannes, bien plus fréquentes que les attaques.
- Dans l'édition 2024 du baromètre de Cybermalveillance.gouv.fr, 15 % des entreprises françaises de moins de 250 salariés se déclaraient victimes d'un incident de sécurité informatique en douze mois (Cybermalveillance.gouv.fr, octobre 2025).
- En France, en 2023, 24,95 % des entreprises de 10 personnes ou plus ont subi au moins un incident de sécurité informatique, quelle qu'en soit la cause, panne comprise (Insee, juin 2026).
- Une panne matérielle ou logicielle a rendu les services informatiques indisponibles dans 21,40 % des entreprises françaises de 10 personnes ou plus en 2023 (Insee, juin 2026).
- Selon l'enquête TIC entreprises 2024 de l'Insee, 3 % des entreprises de 10 salariés ou plus implantées en France déclarent une indisponibilité de leurs services due à une attaque extérieure, et 2 % ont vu leurs données détruites ou altérées par un programme malveillant ou un accès non autorisé (Insee, octobre 2025).
- Dans l'Union européenne, en 2023, 21,54 % des entreprises de 10 personnes ou plus ont subi un incident de sécurité informatique : services indisponibles, données détruites ou altérées, ou données confidentielles divulguées (Eurostat, décembre 2024).
Les petites entreprises sont-elles moins touchées par les cyberattaques que les grandes ?
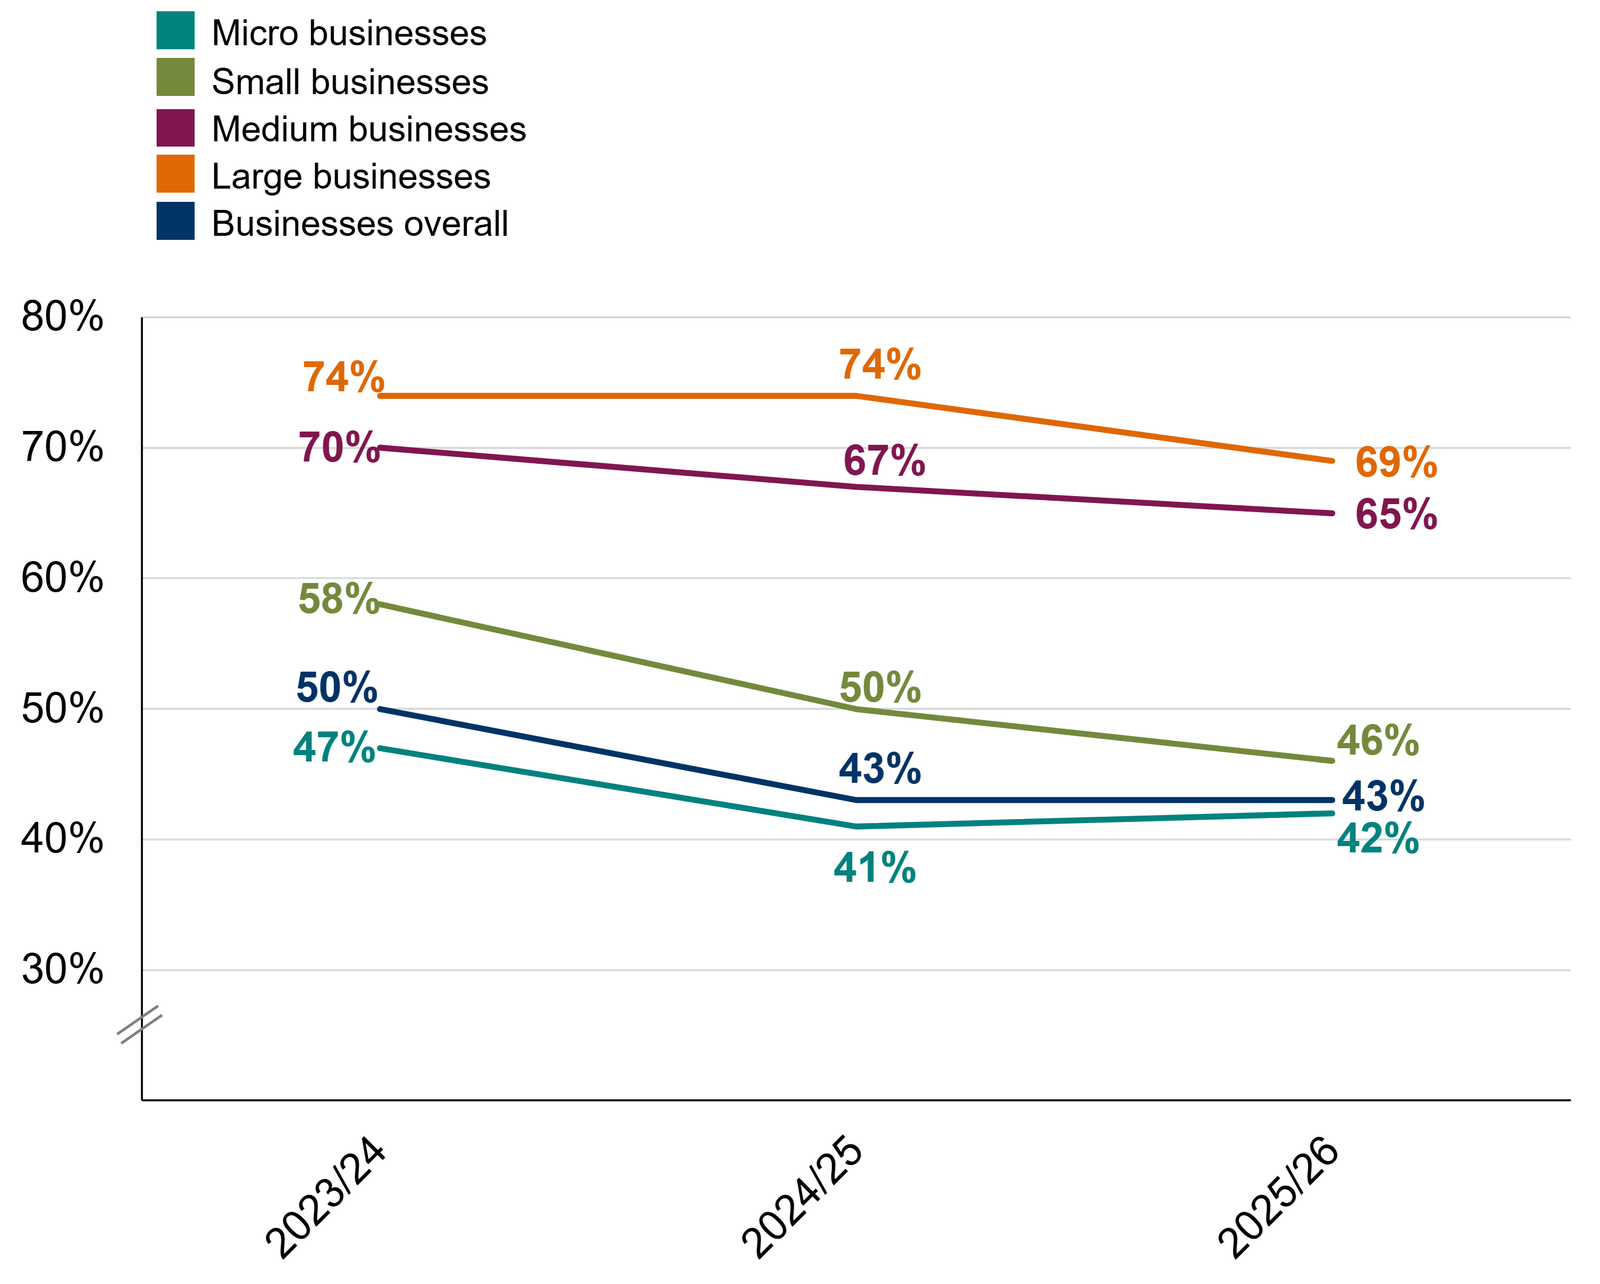
En France, dans l'Union européenne et au Royaume-Uni (figure 1), les petites entreprises déclarent moins souvent un incident de sécurité informatique que les grandes.
- En France, en 2023, 22,73 % des entreprises de 10 à 49 personnes ont subi au moins un incident de sécurité informatique, pannes comprises, contre 51,16 % de celles de 250 personnes ou plus (Insee, juin 2026). Dans l'Union européenne, en 2023, ces parts sont de 19,85 % et 38,29 % (Eurostat, juin 2026).
- En France, au printemps 2026, 17 % des entreprises sans salarié déclarent avoir subi en douze mois un hameçonnage ayant eu un impact sur l'entreprise, contre 22 % de celles de 10 à 19 salariés, 28 % de celles de 20 à 49 et 23 % de celles de 50 à 249 (France Num, octobre 2026).
- En France, en 2025, les TPE, PME et ETI représentent 48 % des victimes d'attaques par rançongiciel portées à la connaissance de l'ANSSI, contre 37 % en 2024 (ANSSI, mars 2026).
- Dans sept pays dont la France, à l'été 2025, 59 % des 5 750 entreprises de moins de 250 salariés interrogées par l'assureur Hiscox déclarent avoir subi au moins une cyberattaque en douze mois (Hiscox, septembre 2025). Parmi les entreprises attaquées, celles de 50 à 249 salariés ont subi en moyenne 7 attaques en un an, contre environ 5 pour celles de 11 à 49 salariés et 4 pour celles de 1 à 10 salariés (Hiscox, septembre 2025).
Quel est le nombre de cyberattaques en France contre les entreprises ?
En France, aucun compteur ne donne le nombre de cyberattaques subies par les entreprises : Cybermalveillance.gouv.fr, la CNIL et l'ANSSI n'enregistrent que ce qui leur parvient (voir les chiffres clés).
- En France, en 2025, les demandes d'assistance des entreprises et associations auprès de Cybermalveillance.gouv.fr ont augmenté de 73 % (Cybermalveillance.gouv.fr, mars 2026). Cette année-là, 3 entreprises ou associations sur 1 000 ont eu recours à l'assistance 17Cyber (Cybermalveillance.gouv.fr, mars 2026).
- En France, le nombre de violations de données personnelles notifiées à la CNIL a augmenté de 9,5 % entre 2024 et 2025, sans compter les notifications liées aux attaques subies par deux éditeurs de logiciels (CNIL, mai 2026).
- En France, au printemps 2026, 65 % des TPE-PME confrontées à un incident de cybersécurité l'ont principalement résolu en interne (France Num, octobre 2026). Pour 31 % d'entre elles, la solution est surtout venue d'un prestataire externe, et pour 4 % d'un organisme public, comme l'ANSSI ou la police (France Num, octobre 2026).
- Au Royaume-Uni, dans l'enquête 2025/2026, 40 % des entreprises ayant identifié une brèche ou une attaque informatique en douze mois ont signalé à l'extérieur celle qui a le plus perturbé l'entreprise (DSIT, avril 2026). Parmi celles qui l'ont signalée à un tiers autre que leur prestataire informatique, 26 % se sont adressées à leur banque ou à l'émetteur de leur carte, 9 % au service public de signalement des fraudes (Action Fraud) et 6 % à la police (DSIT, avril 2026).
Hameçonnage, piratage de compte, rançongiciels : quelles attaques ?
Les attaques les plus courantes commencent par un compte piraté ou un message piégé. Le rançongiciel touche bien moins d'entreprises, mais il est présent dans la plupart des violations de données d'organisations de moins de 1 000 salariés analysées dans le monde par Verizon.
Quelles sont les cyberattaques les plus fréquentes contre les entreprises ?
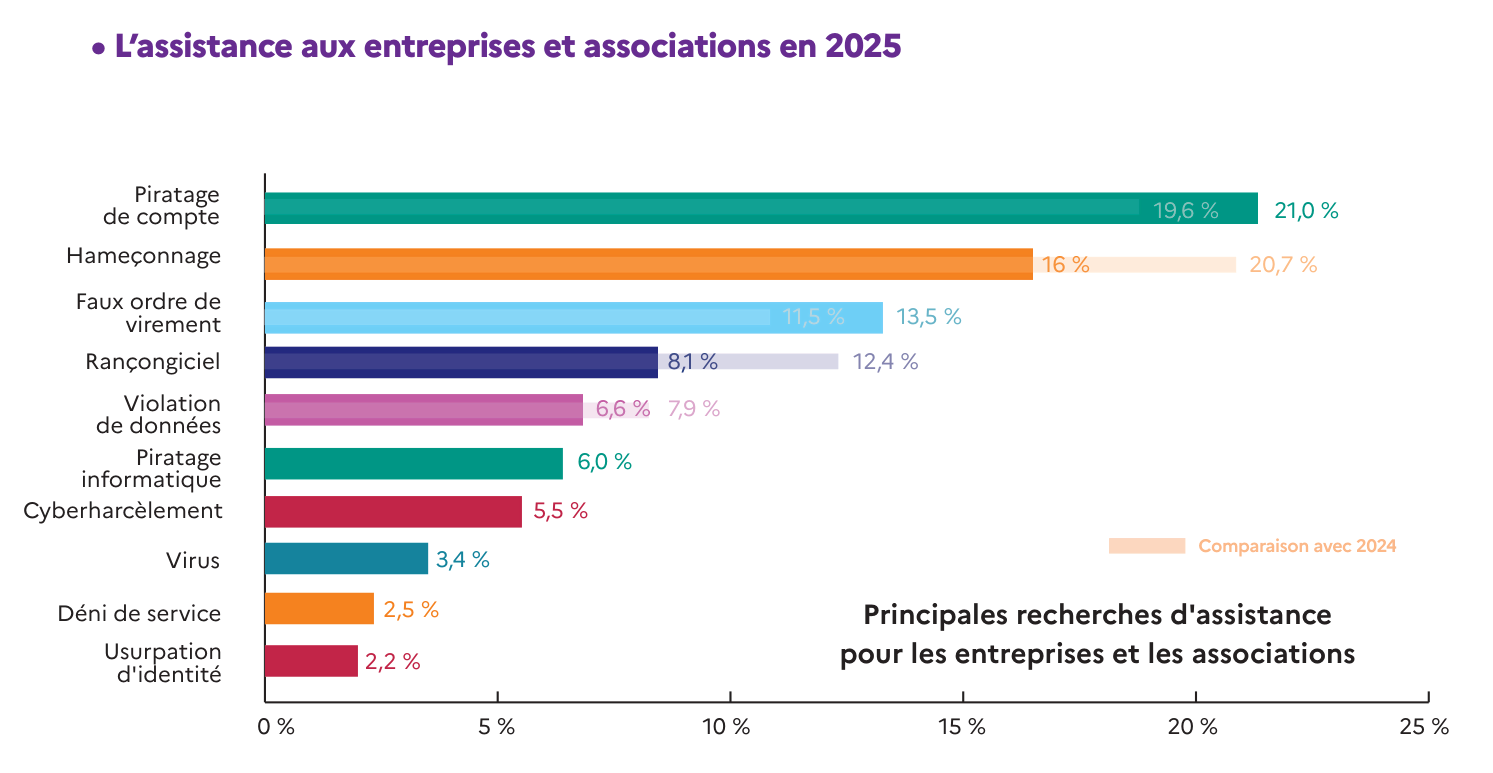
En France, en 2025, le piratage de compte est le premier motif d'assistance des entreprises et des associations sur Cybermalveillance.gouv.fr ; dans les enquêtes, les entreprises françaises et britanniques citent d'abord l'hameçonnage.
- En France, en 2025, le piratage de compte est la première menace pour les entreprises et les associations aidées par Cybermalveillance.gouv.fr : 21 % de leurs parcours d'assistance, et 52 % de parcours de plus qu'en 2024 pour ce motif (Cybermalveillance.gouv.fr, mars 2026). L'hameçonnage est leur deuxième motif d'assistance : 16 % des diagnostics, et 29 % de diagnostics de plus qu'en 2024 (Cybermalveillance.gouv.fr, mars 2026). La fraude au virement entre dans les trois premières menaces : 13,5 % des assistances, et 93 % de diagnostics de plus qu'en 2024 (Cybermalveillance.gouv.fr, mars 2026).
- En France, au printemps 2026, 18 % des TPE-PME déclarent avoir subi en douze mois un hameçonnage ayant eu un impact sur l'entreprise, et 8 % un virus ou un logiciel malveillant ; ce sont les deux incidents les plus cités (France Num, octobre 2026).
- Au Royaume-Uni, dans l'enquête 2025/2026, 38 % des entreprises ont identifié un hameçonnage en douze mois et 12 % une usurpation de l'identité de l'entreprise ou de son personnel, les deux attaques les plus fréquentes (DSIT, avril 2026). Parmi celles qui ont identifié une brèche ou une attaque, 88 % citent l'hameçonnage et 28 % une usurpation d'identité (DSIT, avril 2026).
Un guide du blog explique que faire après un clic sur un message d'hameçonnage.
Combien d'entreprises sont touchées par un rançongiciel ?
En France, le rançongiciel touche peu de TPE-PME d'après le baromètre France Num, et il n'est que le quatrième motif d'assistance des entreprises et des associations sur Cybermalveillance.gouv.fr (cas connus de l'ANSSI en 2025 : voir les chiffres clés).
- En France, au printemps 2026, 1 % des TPE-PME déclarent avoir subi en douze mois un rançongiciel qui a eu un impact sur l'entreprise (France Num, octobre 2026).
- En France, en 2024, l'ANSSI avait recensé 141 compromissions par rançongiciel (ANSSI, mars 2026).
- Les professionnels français (entreprises, associations, collectivités et administrations) ont adressé 1 691 demandes d'assistance pour rançongiciel à Cybermalveillance.gouv.fr en 2025 ; la hausse sur un an atteint 9 % pour les entreprises et les associations (Cybermalveillance.gouv.fr, mars 2026). Pour ces deux catégories, le rançongiciel occupe en 2025 la quatrième place des demandes d'assistance, avec 8,1 % (Cybermalveillance.gouv.fr, mars 2026).
- Au Royaume-Uni, 1 % des entreprises ont subi une attaque par rançongiciel en douze mois d'après l'enquête 2025/2026, contre 3 % dans chacune des deux enquêtes précédentes (DSIT, avril 2026).
- Aux États-Unis, en 2025, l'IC3 du FBI a reçu plus de 3 600 plaintes pour rançongiciel, pour des pertes déclarées supérieures à 32 millions de dollars (FBI, avril 2026).
- Dans le monde, parmi les violations de données analysées par Verizon entre novembre 2024 et octobre 2025, un rançongiciel est présent dans 83 % de celles qui touchent des organisations de moins de 1 000 salariés (Verizon, mai 2026).
Comment les attaquants entrent-ils dans les systèmes d'une entreprise ?
Les attaquants entrent par un compte que seul un mot de passe protège, par un message d'hameçonnage ou par une faille non corrigée, d'après la CNIL et Cybermalveillance.gouv.fr en France et Verizon dans le monde ; l'ordre change avec ce que chaque source observe.
- En France, en 2025, 50 % des violations de données personnelles notifiées à la CNIL relèvent d'un piratage, la nature d'incident la plus souvent déclarée (CNIL, mai 2026). L'envoi de données à un mauvais destinataire en représente 13 %, le vol ou la perte de matériel et de données 7 % (CNIL, mai 2026).
- Près de 80 % des violations de données de grande ampleur constatées par la CNIL en France en 2024 ont été permises par l'usurpation d'un compte protégé uniquement par un mot de passe (CNIL, mai 2026).
- En France, en juin et juillet 2025, 43 % des 94 TPE-PME victimes d'un incident de sécurité informatique en douze mois l'attribuent à un hameçonnage (Cybermalveillance.gouv.fr, octobre 2025). Elles sont 18 % à l'attribuer à une faille de sécurité non corrigée (Cybermalveillance.gouv.fr, octobre 2025).
- Dans le monde, parmi les violations de données d'organisations de moins de 1 000 salariés analysées par Verizon entre novembre 2024 et octobre 2025, la première porte d'entrée relevée est l'exploitation d'une faille (26 %), devant l'utilisation frauduleuse d'identifiants (13 %) et l'hameçonnage (9 %) (Verizon, mai 2026). Une tierce partie est impliquée dans 55 % de ces violations (Verizon, mai 2026).
Faux RIB, fraude au président, fraude interne : les fraudes qui visent les entreprises
En France, les fraudes au virement se mesurent mal. Une enquête d'assureur dit qui se déclare visé et par quel scénario, la police judiciaire compte les affaires dont elle est informée, et aucune des deux ne donne le total.
Que disent les statistiques sur la fraude au président et les autres fraudes au virement ?
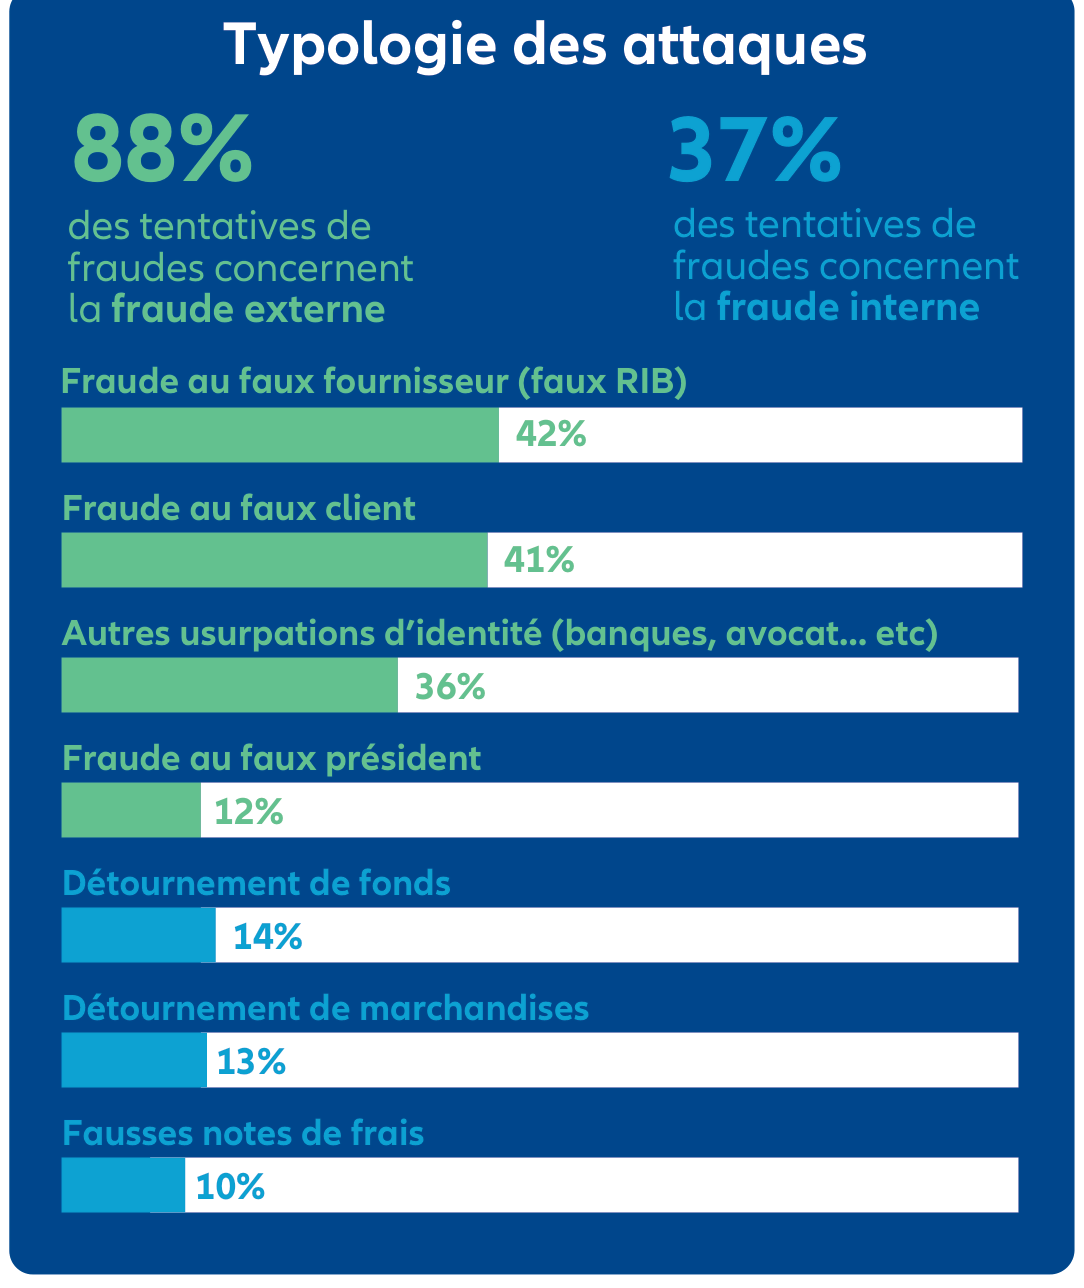
En France, les entreprises visées par une tentative de fraude citent bien moins la fraude au président que le faux fournisseur ou le faux client, selon le baromètre de l'assureur Allianz Trade, une enquête déclarative et non une statistique publique.
- En France, 1 entreprise sur 3 déclare avoir été visée par une tentative de fraude en douze mois, selon le Baromètre Fraude 2026 d'Allianz Trade (Allianz Trade, juin 2026).
- Dans le Baromètre Fraude 2026 d'Allianz Trade, 60 % des PME françaises déclarent avoir subi au moins une tentative de fraude en un an (Allianz Trade, juin 2026). C'est le cas de 85 % des entreprises de taille intermédiaire (ETI) et des grandes entreprises (Allianz Trade, juin 2026).
- Parmi les entreprises françaises visées par au moins une tentative de fraude en un an, 88 % ont eu affaire à une fraude externe, menée par un tiers qui usurpe une identité, d'après le Baromètre Fraude 2026 (Allianz Trade, juin 2026). La fraude au faux client est citée par 41 % d'entre elles (Allianz Trade, juin 2026).
- Au Royaume-Uni, 3 % des entreprises ont été victimes en douze mois d'une fraude rendue possible par une brèche ou une attaque informatique, d'après l'enquête 2025/2026 (DSIT, avril 2026).
- En France, 55 % des entreprises déclarent vérifier les coordonnées bancaires (RIB, IBAN) pour prévenir la fraude ; c'est la seule mesure de prévention adoptée par une majorité d'entre elles, selon le Baromètre Fraude 2026 (Allianz Trade, juin 2026).
Le guide Faux RIB en entreprise explique comment vérifier un IBAN.
Combien de faux ordres de virement visent les entreprises, et pour quels montants ?
En France, la police judiciaire a été informée en 2025 de moins d'affaires de faux ordres de virement visant des personnes morales qu'en 2024, pour un préjudice plus élevé (voir les chiffres clés). Ce recensement, que publie l'Observatoire de la sécurité des moyens de paiement (OSMP), n'est pas exhaustif.
- En France, entre 2024 et 2025, le nombre d'affaires de faux ordres de virement visant des personnes morales et connues de la police judiciaire a baissé de 6 %, tandis que le préjudice a augmenté de 19 % (Banque de France, septembre 2026).
- Les personnes morales représentent 8 % des victimes d'escroqueries et de fraudes aux moyens de paiement enregistrées par la police et la gendarmerie en France en 2025, contre 16 % en 2016 (SSMSI, juillet 2026).
- En France, en 2025, la fraude au virement est la troisième menace pour les professionnels (entreprises, associations, collectivités et administrations) qui demandent de l'aide à Cybermalveillance.gouv.fr : 12,8 % de leurs demandes d'assistance (Cybermalveillance.gouv.fr, mars 2026).
- Aux États-Unis, en 2025, l'IC3 du FBI a reçu 24 768 plaintes pour fraude au courriel d'entreprise (business email compromise) (FBI, avril 2026). Les pertes déclarées à ce titre ont dépassé 3 milliards de dollars (FBI, avril 2026).
Les petites entreprises perdent-elles plus que les grandes en cas de fraude interne ?
Dans le monde, selon l'ACFE, une fraude interne coûte à peu près autant aux organisations de moins de 100 salariés, où les contrôles sont plus rares, qu'aux plus grandes (voir les chiffres clés).
- Le rapport 2026 de l'ACFE analyse 2 402 cas de fraude interne dans 143 pays et territoires, instruits entre janvier 2024 et septembre 2025 (ACFE, mai 2026).
- Dans les cas étudiés par l'ACFE dans le monde, la fraude à la facturation est présente dans 28 % de ceux qui touchent une organisation de moins de 100 salariés, contre 18 % au-delà (ACFE, mai 2026). Le détournement d'encaissements avant enregistrement en comptabilité apparaît dans 17 % des cas sous ce seuil, contre 6 % au-dessus (ACFE, mai 2026).
- Selon l'ACFE, 24 % des organisations de moins de 100 salariés touchées par une fraude interne dans le monde avaient une ligne d'alerte pour signaler les fraudes, contre 85 % de celles de 100 salariés ou plus (ACFE, mai 2026). Les premières étaient 25 % à avoir formé leurs salariés au risque de fraude, contre 77 % des secondes (ACFE, mai 2026).
- En France, dans le Baromètre Fraude 2026, 37 % des entreprises visées par au moins une tentative de fraude en un an ont eu affaire à une fraude interne (Allianz Trade, juin 2026). Parmi les entreprises visées, 15 % citent un abus de confiance, 14 % un détournement de fonds, 13 % un détournement de marchandises et 10 % de fausses notes de frais (Allianz Trade, juin 2026).
Ce que coûte une attaque : pertes, rançons, arrêt d'activité
La perte d'argent n'est pas la conséquence que les TPE-PME françaises victimes d'un incident de sécurité informatique citent le plus. Quand un montant est connu, il dépend de ce que chaque source compte : coût déclaré, préjudice d'une fraude, sinistre indemnisé ou rançon versée.
Quel est le coût moyen d'une cyberattaque pour une petite entreprise ?
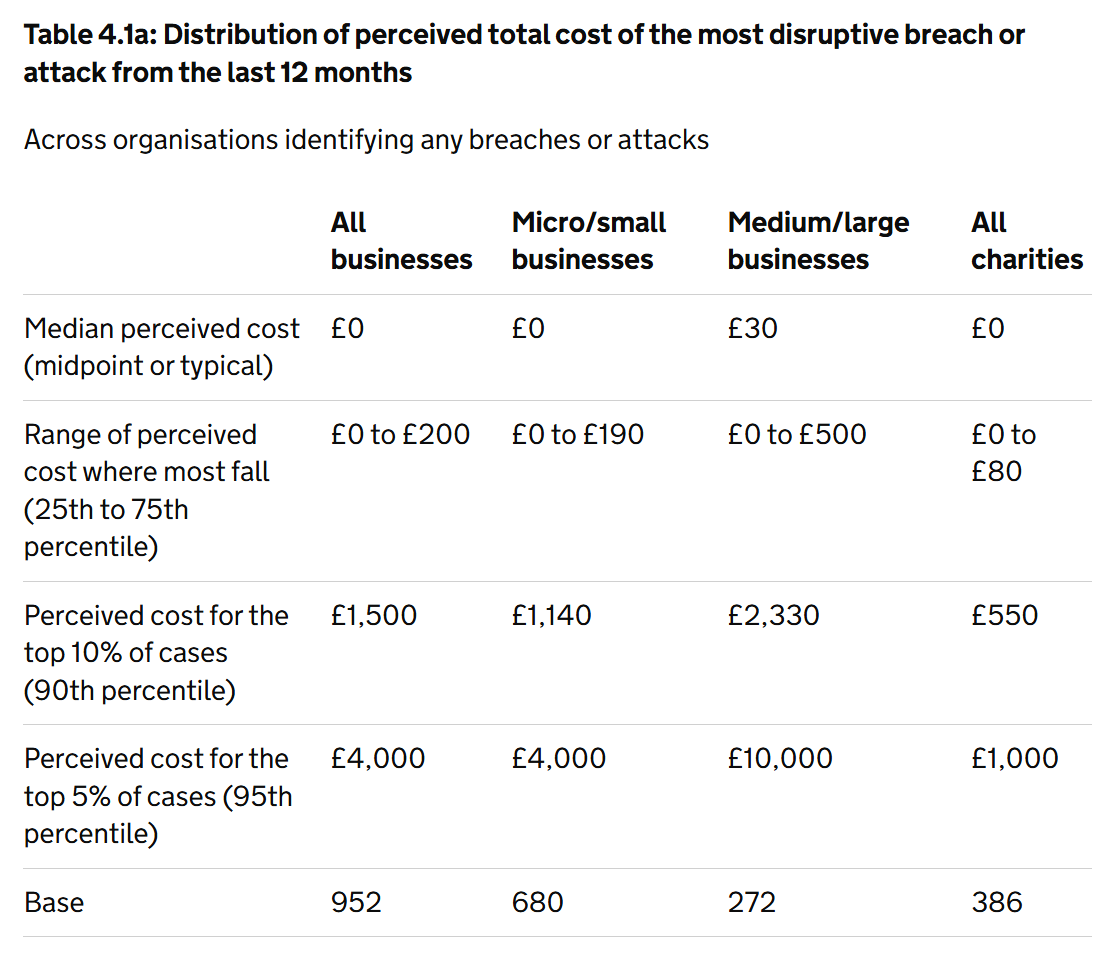
Aucune source française de cette page ne donne le coût moyen d'une cyberattaque pour une TPE ; le repère le plus détaillé est britannique (figure 4).
- Au Royaume-Uni, dans l'enquête 2025/2026, le coût médian de l'incident qui a le plus perturbé l'entreprise atteint 560 livres sterling pour les micro et petites entreprises lorsqu'il a eu une conséquence matérielle, comme une perte d'argent ou de données (DSIT, avril 2026). Dans 5 % des cas, il atteint ou dépasse 14 440 livres sterling (DSIT, avril 2026). Les entreprises victimes d'une fraude permise par une brèche ou une attaque en estiment le coût sur douze mois à 110 livres sterling en médiane, et à 12 000 livres sterling ou plus dans 10 % des cas (DSIT, avril 2026).
- En France, dans le Baromètre Fraude 2026, 85 % des entreprises victimes d'une fraude avérée en douze mois déclarent un préjudice financier, et 19 % un préjudice supérieur à 10 000 euros (Allianz Trade, juin 2026). Le préjudice est inférieur à 10 000 euros pour 66 % d'entre elles, et compris entre 100 000 et 499 999 euros pour 3 % (Allianz Trade, juin 2026).
- En France, pour 2025, l'étude LUCY 2026 de l'AMRAE recense 438 sinistres cyber indemnisés chez les micro-entreprises assurées de son panel (moins de 2 millions d'euros de chiffre d'affaires), pour 1 369 480 euros au total, et 233 chez les petites entreprises (2 à 10 millions), pour 2 184 337 euros (AMRAE, juillet 2026).
Payer la rançon permet-il de récupérer ses données ?
Payer la rançon ne garantit pas de récupérer ses données, et certaines entreprises se voient réclamer une nouvelle somme, d'après une enquête de l'assureur Hiscox menée dans sept pays dont la France. Dans les cas analysés dans le monde par Verizon, la majorité des victimes ne paie pas.
- Dans sept pays dont la France, à l'été 2025, 31 % des entreprises de moins de 250 salariés qui ont payé une rançon se sont vu réclamer une nouvelle somme par les attaquants, selon l'assureur Hiscox (Hiscox, septembre 2025).
- Aux États-Unis, parmi les petites entreprises (moins de 250 salariés) qui ont payé une rançon, 50 % ont récupéré toutes leurs données, d'après le volet américain de l'enquête Hiscox, publié en février 2026 (Hiscox, février 2026). Celles qui ont payé l'ont fait 2,24 fois en moyenne pour récupérer leurs données (Hiscox, février 2026).
- Dans le monde, parmi les cas de rançongiciel analysés par Verizon et ses partenaires, 69 % des organisations victimes n'ont pas payé la rançon en 2025, contre 65 % en 2024 (Verizon, mai 2026). La rançon médiane versée s'y établit à 139 875 dollars en 2025, contre 150 000 dollars un an plus tôt (Verizon, mai 2026).
Quelles sont les conséquences d'une cyberattaque pour une TPE ou une PME ?
En France, les TPE-PME victimes d'un incident de sécurité informatique citent d'abord l'interruption de leur activité ; ces réponses viennent d'un petit groupe d'entreprises.
- En France, en juin et juillet 2025, l'interruption des activités et des services est la conséquence la plus citée par les 94 TPE-PME victimes d'un incident de sécurité informatique en douze mois : 29 % d'entre elles (Cybermalveillance.gouv.fr, octobre 2025). Dans ce groupe, 22 % déclarent un vol de données et 16 % une destruction de données (Cybermalveillance.gouv.fr, octobre 2025).
- Parmi les 94 TPE-PME françaises victimes d'un incident de sécurité informatique interrogées en juin et juillet 2025, 15 % déclarent une atteinte à l'image de l'entreprise (Cybermalveillance.gouv.fr, octobre 2025). Elles sont 11 % à déclarer une perte financière (Cybermalveillance.gouv.fr, octobre 2025).
- En France, en 2023, 4,98 % des entreprises de 10 personnes ou plus ont subi une destruction ou une altération de données à la suite d'un incident de sécurité informatique, et 2,35 % une divulgation de données confidentielles, quelle qu'en soit la cause (Insee, juin 2026).
- Au Royaume-Uni, dans l'enquête 2025/2026, 19 % des entreprises qui ont identifié une brèche ou une attaque informatique en douze mois en ont subi une conséquence négative, comme une perte temporaire d'accès à des fichiers, un site ralenti ou arrêté, ou un vol d'argent (DSIT, avril 2026).
Un guide du blog décrit les premiers réflexes après une cyberattaque dans une TPE.
Préparation et protection des TPE-PME
Dans les TPE-PME françaises, les protections de base sont répandues, antivirus et sauvegardes en tête ; seule une minorité dispose d'une procédure en cas d'attaque ou forme ses équipes. Dans les enquêtes qui distinguent la taille, les plus petites sont les moins équipées.
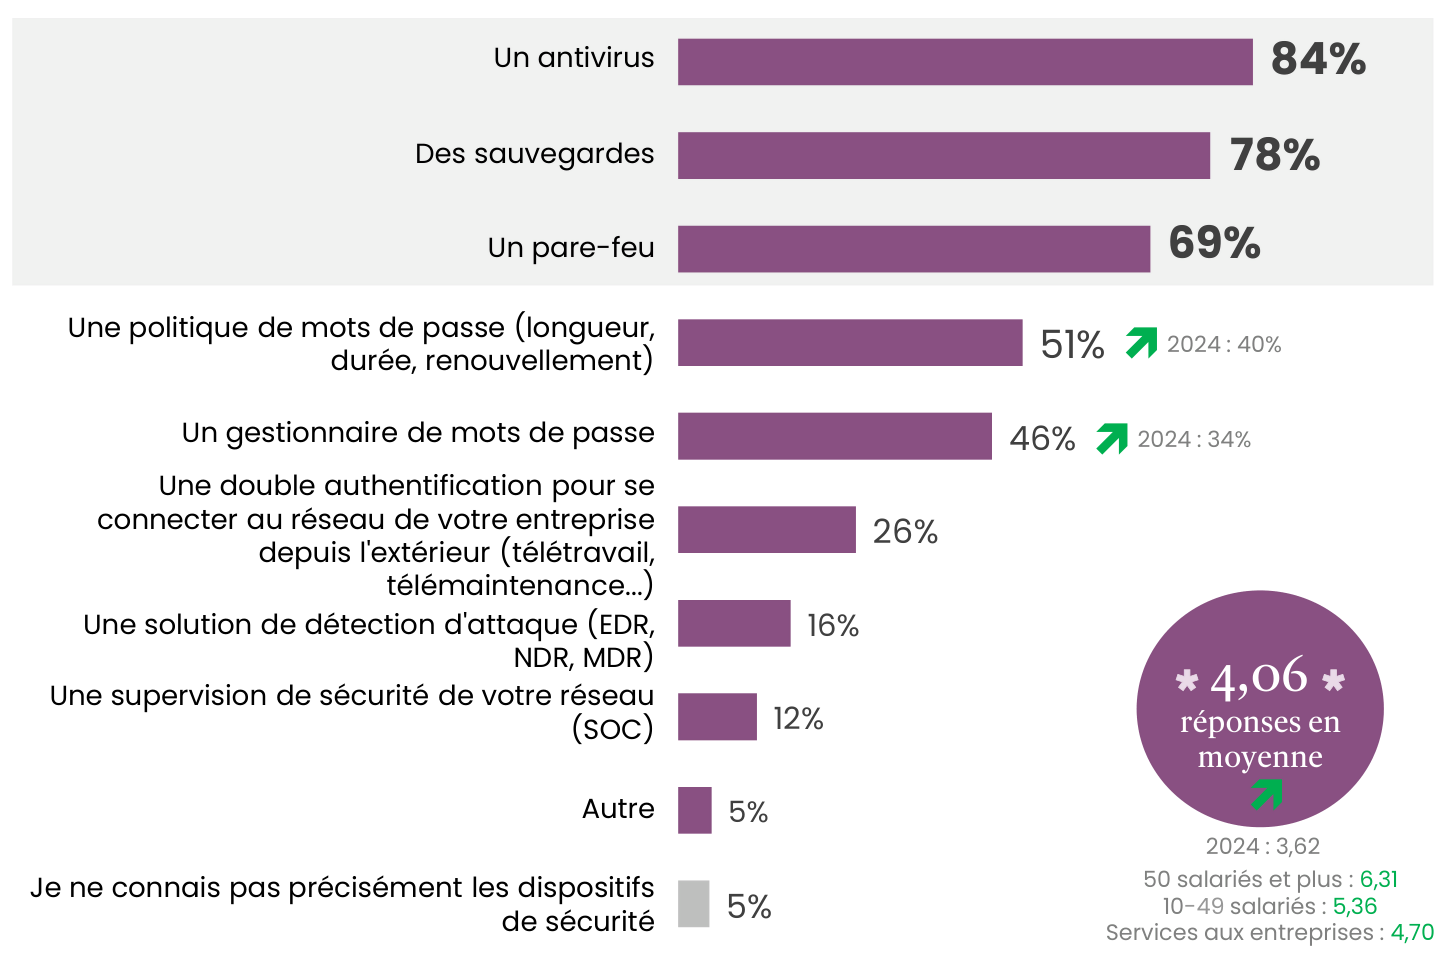
Quelles protections informatiques les TPE et PME ont-elles mises en place ?
En France, plus de huit TPE-PME sur dix déclarent au moins une mesure de protection informatique ; pour l'antivirus comme pour la double authentification, le taux change avec le baromètre (voir la méthodologie).
- En France, au printemps 2026, 84 % des TPE-PME déclarent au moins une mesure de protection informatique, la même proportion qu'en 2025 (France Num, octobre 2026). Parmi elles, 38 % forment ou sensibilisent leurs équipes, 31 % ont un référent sécurité informatique dans l'entreprise et 21 % ont formalisé leurs mesures de sécurité et de reprise d'activité (France Num, octobre 2026).
- En France, en juin et juillet 2025, parmi les entreprises de moins de 250 salariés qui déclarent au moins un dispositif de sécurité informatique, 51 % appliquent une politique de mots de passe et 46 % utilisent un gestionnaire de mots de passe (Cybermalveillance.gouv.fr, octobre 2025). Elles sont 26 % à utiliser la double authentification pour se connecter au réseau depuis l'extérieur : 22 % de celles sans salarié, contre 68 % de celles de 50 salariés ou plus (Cybermalveillance.gouv.fr, octobre 2025).
- Dans l'Union européenne, en 2024, 82,03 % des entreprises de 10 à 49 personnes utilisent des mots de passe robustes, la mesure la plus répandue, contre 96,78 % de celles de 250 personnes ou plus (Eurostat, décembre 2024). L'évaluation des risques informatiques est pratiquée par 29,35 % des premières, contre 75,62 % des secondes (Eurostat, décembre 2024).
Un guide du blog détaille les contrôles de cybersécurité prioritaires pour une TPE.
Les TPE et PME sont-elles préparées à une cyberattaque ?
En France, peu de TPE-PME se disent suffisamment préparées à une cyberattaque (voir les chiffres clés) ; l'informatique y revient le plus souvent au dirigeant.
- En France, en juin et juillet 2025, 26 % des entreprises de moins de 250 salariés déclarent que la gestion de leur sécurité informatique est inexistante ; 33 % la gèrent en interne, 25 % la confient à un prestataire informatique et 11 % combinent les deux (Cybermalveillance.gouv.fr, octobre 2025). Le budget annuel de sécurité informatique, hors frais de personnel, est inférieur à 2 000 euros pour 77 % d'entre elles (Cybermalveillance.gouv.fr, octobre 2025). Le chef d'entreprise ou son adjoint est chargé de l'informatique dans 80 % de ces entreprises : 88 % de celles sans salarié, contre 10 % de celles de 50 salariés ou plus (Cybermalveillance.gouv.fr, octobre 2025).
- En France, au printemps 2026, 53 % des dirigeants de TPE-PME disent avoir peur de perdre des données ou de se faire pirater lorsqu'ils utilisent le numérique, contre 36 % en 2020 (France Num, octobre 2026).
- Au Royaume-Uni, dans l'enquête 2025/2026, 14 % des micro-entreprises (1 à 9 salariés) et 33 % des petites entreprises (10 à 49 salariés) ont formé ou sensibilisé leur personnel à la sécurité informatique en douze mois (DSIT, avril 2026).
- Face au risque de fraude, 61 % des TPE françaises se jugent bien préparées, contre 76 % des PME et 92 % des ETI et grandes entreprises, selon le Baromètre Fraude 2026 (Allianz Trade, juin 2026).
Combien de TPE et PME ont une assurance cyber, et à quel prix ?
En France, la part des TPE-PME assurées contre le risque cyber change avec l'enquête : ni la population interrogée ni la question posée ne sont les mêmes. Le prix moyen d'un contrat pour une petite entreprise figure dans les chiffres clés.
- En France, au printemps 2026, 27 % des TPE-PME dotées d'au moins une mesure de cybersécurité déclarent avoir souscrit une assurance contre les incidents de sécurité, une part en hausse d'un point sur un an (France Num, octobre 2026).
- En France, à l'été 2025, 61 % des entreprises de moins de 250 salariés interrogées par l'assureur Hiscox ont une assurance cyber, contrat dédié ou garantie incluse dans un autre contrat : c'est le taux le plus bas des sept pays de l'enquête (Hiscox, septembre 2025). Tous pays confondus, 65 % des entreprises de 10 salariés ou moins en déclarent une, contre 79 % de celles de 11 à 49 salariés et 82 % de celles de 50 à 249 salariés (Hiscox, septembre 2025).
- En France, pour 2025, l'étude LUCY 2026 de l'AMRAE recense environ 9 360 micro-entreprises (moins de 2 millions d'euros de chiffre d'affaires) et environ 5 547 petites entreprises (2 à 10 millions) assurées contre le risque cyber, dans les portefeuilles de douze courtiers et d'un assureur (AMRAE, juillet 2026). Une micro-entreprise y souscrit en moyenne une couverture de 627 000 euros avec une franchise de 1 076 euros, pour une prime annuelle de 645 euros (AMRAE, juillet 2026).
Méthodologie et sources
Cette page ne retient que des chiffres lus dans le document de leur producteur : rapports et baromètres d'organismes publics français (France Num, Cybermalveillance.gouv.fr, ANSSI, CNIL, Insee, Banque de France pour l'OSMP, SSMSI), statistiques européennes (Eurostat), publications d'administrations étrangères (DSIT au Royaume-Uni, FBI aux États-Unis), enquêtes d'assureurs (Hiscox, Allianz Trade), rapports d'associations professionnelles (AMRAE, ACFE) et rapport d'une entreprise (Verizon). Les taux français de l'enquête TIC entreprises donnés à deux décimales sont ceux de l'Insee, lus dans la table qu'en publie Eurostat. Les données françaises sont privilégiées ; un chiffre étranger est toujours donné avec son pays et sa population.
Les taux tirés d'enquêtes reposent sur les déclarations des entreprises, avec des définitions et des échantillons qui diffèrent : ils ne se comparent pas directement. Ainsi, pour l'antivirus et la double authentification, le baromètre France Num (printemps 2026) et celui de Cybermalveillance.gouv.fr (juin et juillet 2025) donnent deux taux : ils n'interrogent pas le même échantillon, et le second ne mesure la double authentification que pour l'accès à distance.
La date entre parenthèses est celle de la publication, la période ou l'édition de l'enquête figure dans la phrase quand la source la donne, et sous les figures la date est celle des données. Les chiffres ont été vérifiés dans les documents d'origine le 5 octobre 2026 ; la page est mise à jour chaque mois.
Glossaire
- TPE, PME et ETI : très petite entreprise, petite et moyenne entreprise, entreprise de taille intermédiaire. Le champ change avec l'enquête : le baromètre France Num, celui de Cybermalveillance.gouv.fr et l'enquête Hiscox interrogent des entreprises de moins de 250 salariés ; l'Insee et Eurostat, des entreprises de 10 personnes ou plus.
- Micro, petite, moyenne et grande entreprise : dans l'enquête britannique du DSIT, micro-entreprise de 1 à 9 salariés, petite de 10 à 49, moyenne de 50 à 249, grande de 250 salariés ou plus. Eurostat compare ici les entreprises de 10 à 49 personnes à celles de 250 personnes ou plus. L'AMRAE classe selon le chiffre d'affaires : micro-entreprise sous 2 millions d'euros, petite entreprise de 2 à 10 millions d'euros.
- Cyberattaque et incident de sécurité informatique : une cyberattaque est un acte malveillant contre un système informatique. L'incident de sécurité informatique est plus large. Pour l'Insee et Eurostat, il a entraîné une indisponibilité des services, une destruction ou une altération de données, ou une divulgation de données confidentielles, pannes comprises ; Cybermalveillance.gouv.fr exclut les pannes ; France Num retient les incidents ayant eu un impact sur l'entreprise. L'enquête britannique compte les brèches (atteintes à la sécurité des systèmes ou des données) et les attaques que l'entreprise a identifiées.
- Hameçonnage (phishing) : message frauduleux (courriel, SMS, appel) qui imite un tiers de confiance pour obtenir des identifiants, des données ou un paiement.
- Piratage de compte : prise de contrôle par un tiers d'un compte en ligne (messagerie, banque, outil professionnel) à l'insu de son titulaire.
- Rançongiciel (ransomware) : logiciel malveillant qui chiffre ou bloque les données d'une organisation ; l'attaquant exige une rançon pour les rendre.
- Violation de données personnelles : destruction, perte, altération, divulgation ou accès non autorisé touchant des données personnelles, par accident ou par malveillance. L'organisme concerné doit la notifier à la CNIL lorsqu'elle présente un risque pour les personnes.
- Faux ordre de virement (ou fraude au virement) : escroquerie qui amène une entreprise à virer de l'argent sur le compte d'un fraudeur, celui-ci se faisant passer pour un dirigeant, un fournisseur, un client ou un autre tiers.
- Fraude au président : faux ordre de virement dans lequel l'escroc se fait passer pour le dirigeant de l'entreprise et réclame à un salarié un virement urgent et confidentiel. Le baromètre d'Allianz Trade parle de faux président.
- Fraude au faux fournisseur (faux RIB) et au faux client : l'escroc se fait passer pour un fournisseur et transmet de nouvelles coordonnées bancaires, un faux relevé d'identité bancaire (RIB) portant son propre numéro de compte (IBAN), pour encaisser le règlement des factures. Dans la fraude au faux client, il usurpe l'identité d'un client.
- Fraude au courriel d'entreprise (business email compromise) : catégorie de plaintes du FBI, dans laquelle l'escroc pirate ou imite une messagerie professionnelle pour obtenir un virement.
- Fraude interne : fraude commise contre une organisation par l'un de ses membres (salarié, cadre, dirigeant). L'ACFE y range la fraude à la facturation (factures fictives, gonflées ou pour des achats personnels, réglées par l'employeur) et le détournement d'encaissements ; le baromètre d'Allianz Trade, l'abus de confiance, le détournement de fonds ou de marchandises et les fausses notes de frais.
- Double authentification (ou authentification multifacteur) : connexion qui exige, en plus du mot de passe, une autre preuve d'identité, comme un code reçu sur un téléphone ou une clé physique. France Num en mesure l'usage en général ; Cybermalveillance.gouv.fr, l'usage pour se connecter au réseau de l'entreprise depuis l'extérieur, ce qui donne deux taux.
- Assurance cyber : prime, franchise, garantie : contrat qui couvre les conséquences d'un incident informatique. La prime est le prix annuel du contrat ; la franchise, la part du sinistre qui reste à la charge de l'assuré ; la garantie, ou couverture, le montant maximal que l'assureur peut verser.
- Médiane et centile : la médiane partage les cas en deux moitiés, l'une en dessous, l'autre au-dessus. Le 95e centile est la valeur que seuls les 5 % de cas les plus élevés atteignent ou dépassent.
- Personne morale : entité dotée de la personnalité juridique (société, association, administration, collectivité), par opposition à une personne physique.
- Enquête TIC entreprises : enquête annuelle de l'Insee (Institut national de la statistique et des études économiques) sur les technologies de l'information et de la communication dans les entreprises. L'Insee décrit son champ comme les entreprises de 10 salariés ou plus ; Eurostat, l'office statistique de l'Union européenne, qui en publie les résultats pays par pays, comme celles de 10 personnes ou plus.
- 17Cyber : service d'assistance en ligne de Cybermalveillance.gouv.fr pour les victimes d'actes de cybermalveillance, particuliers comme professionnels.
- ANSSI : Agence nationale de la sécurité des systèmes d'information, autorité française chargée de la cybersécurité.
- CNIL : Commission nationale de l'informatique et des libertés, autorité française de protection des données personnelles.
- OSMP : Observatoire de la sécurité des moyens de paiement, dont la Banque de France publie le rapport annuel.
- SSMSI : Service statistique ministériel de la sécurité intérieure, le service statistique du ministère de l'Intérieur.
- DSIT : Department for Science, Innovation and Technology, ministère britannique qui publie l'enquête annuelle Cyber security breaches survey.
- IC3 : Internet Crime Complaint Center, service du FBI, la police fédérale américaine, qui reçoit les plaintes pour criminalité en ligne.
- ACFE : Association of Certified Fraud Examiners, association internationale d'examinateurs de fraude certifiés.
- AMRAE : Association pour le management des risques et des assurances de l'entreprise, qui publie l'étude LUCY (LUmière sur la CYberassurance).
- EDR, NDR et MDR : outils ou services de détection des attaques et de réponse, installés sur les postes de travail (EDR), sur le réseau (NDR) ou confiés à un prestataire (MDR).
- SOC : security operations center, équipe ou prestataire qui surveille en continu la sécurité des systèmes d'information.
Sources
- France Num, Baromètre France Num 2026 - Rapport final, octobre 2026
- Cybermalveillance.gouv.fr, Baromètre national de la maturité cyber des TPE-PME, 2e édition (rapport d'étude, octobre 2025), octobre 2025
- Cybermalveillance.gouv.fr, Rapport d'activité 2025, mars 2026
- ANSSI, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002), mars 2026
- CNIL, Rapport annuel 2025, mai 2026
- Insee, Table Eurostat isoc_cisce_ic « Security incidents and consequences by size class of enterprise », enquête 2024 (valeurs France), juin 2026
- Insee, Fiche « Sécurité numérique », Insee Références, édition 2025, octobre 2025
- Banque de France, Rapport annuel de l'OSMP 2025, septembre 2026
- SSMSI, Insécurité et délinquance en 2025 : bilan statistique, édition 2026 (Interstats Références), juillet 2026
- Eurostat, Table Eurostat isoc_cisce_ic « Security incidents and consequences by size class of enterprise », enquête 2024 (valeurs Union européenne), juin 2026
- Eurostat, Statistics Explained « ICT security in enterprises » (données de décembre 2024), décembre 2024
- DSIT, Cyber security breaches survey 2025/2026, avril 2026
- FBI, 2025 IC3 Annual Report, avril 2026
- Allianz Trade, Baromètre Fraude 2026 (page « Étude fraude 2026 »), juin 2026
- Allianz Trade, Infographie Baromètre Fraude 2026 - version Entreprises, juin 2026
- Hiscox, Hiscox Cyber Readiness Report 2025, septembre 2025
- Hiscox, Hiscox Cyber Readiness Report 2026 - US focus, février 2026
- AMRAE, LUCY - LUmière sur la CYberassurance, édition 2026, juillet 2026
- ACFE, Occupational Fraud 2026: A Report to the Nations, mai 2026
- Verizon, 2026 Data Breach Investigations Report, mai 2026